


최신기사
- ‘정치혁명’ 성공한 세르비아 학생운동, 정부 구성·기조 불투명
- 19년 네타냐후, 재집권 심판대… 野과반 무산시 재선거 촉각
- “트럼프, 유엔총장에 헝가리 오르반 지지”… 유럽 “웃기는 소리”
- 전남광주 올 가을 첫 ‘한파주의보’… 강바람에 3도 안팎 추위
- 광주 시내버스 개편 31일 시행… “변경노선 확인을”
- 與, ‘조희대 국정조사’ 내달 5일 본회의 목표
- 정은경 “비만치료제 관리급여 검토… 조리원 부가서비스 조사”
- ‘큰별쌤’ 최태성, 광주 서구에 강연료 전액 기부
- 여야, 외통위서 ‘한미 동맹’ 공방… “할 말 해야” vs “위기 경고”
- 광산구 ‘건강한 반도체 도시’ 선제 대응
멈춰선 공장·병원… 99개국, 랜섬웨어에 ‘털썩’
해커집단 퍼뜨린 것으로 추정 악성 바이러스, 각국 컴퓨터 시스템 마비 시켜
작성 : 2017년 05월 14일(일) 17:57 가+가-
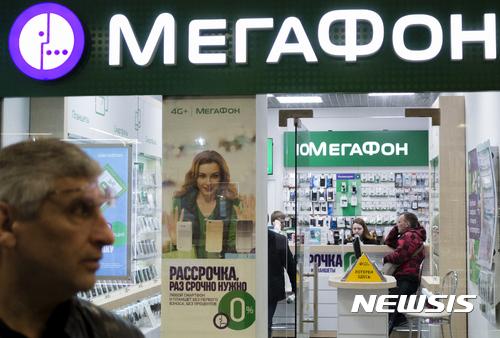
해커집단이 퍼뜨린 것으로 추정되는 악성 바이러스가 강풍을 타고 퍼지는 ‘들불‘처럼 각국의 컴퓨터 시스템을 휘저었다. 영국·프랑스·독일을 비롯한 유럽의 정보 강국들이 이러한 사이버 공격에 속절없이 무릎을 꿇었고, 이 여파로 환자들이 붐비는 병원과 기차 역사, 공장 등에서 한바탕 소동이 벌어졌다.
13일(현지시간) 미국의 월스트리트저널(WSJ), 영국의 파이낸셜타임스(FT) 등에 따르면 백신업체인 아바스트(Avast)는 이날 러시아, 우크라이나, 영국, 대만, 터키 등 99개 나라에서 5만5000건의 ‘랜섬웨어’ 감염(infections) 사례를 확인했다고 밝혔다.랜섬웨어는 몸값(Ransom)과 소프트웨어(Software)를 합친 용어다. 컴퓨터 시스템을 잠그거나 데이터를 암호화해 사용할 수 없도록 한 뒤 돈을 요구하는 악성 프로그램을 뜻한다.
유럽연합(EU) 소속의 경찰기구인 유로폴은 이날 전세계 99개국에 피해를 준 사이버 공격에 대해 “역사상 전례가 없을 정도의 수준(unprecedented level )”이라면서 주의를 환기했다. 유로폴의 유럽 사이버범죄 센터(EC3)는 성명을 통해 “배후의 범죄자(culprits)를 찾기 위한 복잡한 조사가 필요할 것”이라며 이같이 강조했다.
사이버 공격은 윈도우XP 운영체제의 허점을 파고들며 독일, 영국, 러시아, 프랑스, 중국 등 세계 각국을 뒤흔들었다. 랜섬웨어는 이메일을 통해 확산됐지만, 이 바이러스의 최신 버전은 이메일을 거치지 않고도 퍼졌다. 해커집단에 도둑맞은 미 국가안보국(NSA)의 프로그램 ‘이터널 블루(Eternal Blue)가 이 악성 바이러스가 파일 공유 프로토콜을 타고 확산되는 것을 도왔다고 FT는 전했다.
해커 집단이 주도한 것으로 추정되는 이번 공격의 최대 피해국은 영국인 것으로 전해졌다. 수도 런던뿐만 아니라 리버풀, 더비, 요크, 글래스고 등에서 전날 병원의 컴퓨터 시스템이 마비되는 소동이 벌어졌다. 영국 국민보건서비스(NHS) 산하 병원 45곳이 환자 진료 기록이 열리지 않는 등 피해를 입었다고 FT는 앰버 러드 내무장관을 인용해 전했다. NHS측은 환자 관련 정보는 유출되지 않았다고 주장했다.
독일과 러시아 등지에서도 역사에 설치된 단말기가 제대로 작동하지 않는 등 피해가 속출했다.
독일 전역에서 하루 4만대의 열차를 운용하는 국영철도회사인 반(Bahn)은 역사에 설치된 디지털 단말기가 오작동을 하는 등 이번 사이버 공격의 피해를 입었다고 발표했다. 또 운송서비스는 정상적으로 이뤄지고 있다면서도 이러한 단말기 오작동이 한동안 지속될 것으로 내다봤다.
사이버 공격은 러시아도 비켜가지 않았다. 러시아 내무부는 전체 컴퓨터의 0.1%인 1000대가 이러한 사이버 공격의 피해를 입었다고 발표했다. 러시아 중앙은행도 현지 은행들을 겨냥한 대규모 사이버 공격을 감지했다고 공표했다. 하지만 은행들이 이러한 공격에 성공적으로 대응해 서비스는 영향을 받지 않았다고 덧붙였다. 이동통신업체인 메가폰도 컴퓨터 상당수가 이번 공격으로 멈춰섰다고 밝혔다.
중국 최대의 국영에너지기업인 CNPC(중국석유천연가스 집단)도 사이버 공격에 따른 피해사례를 밝혔다. 베이징과 상하이, 충칭 등에서 랜섬웨어 감염의 여파로 네트워크가 제대로 작동하지 않아 현금거래만 할 수 있었다고 밝혔다. WSJ도 신화 통신을 인용해 중국의 대학들에서 피해사례가 보고됐다고 보도했다.
편집팀 기사 더보기
tdh1234@naver.com


많이 본 뉴스
종합
- 1룰라, 브라질 대선서 승리… 사상 첫 4선 대통령 탄생
- 2귀국한 마차도 “베네수, 긍정적 변화의 순간… 집권시 증오와 복수없을 것”
- 3美, 이란 재공격 준비·외교전 병행… 폭격으로 협상 돌파구 찾나
- 4李대통령 “CPTPP, 비난 있어도 해야… 임기내 타결 안될 가능성 크다”
- 5강신철 “한미, 전작권 전환 목표연도 공감대”
- 6김지용 “‘국무회의 배석’ 국민적 우려, 행안부와 협의 때 말했다”
- 7靑 “주진우 ‘김 여사 골프’ 주장 허위사실 유포 책임 물을 것”
- 8윤호중 “한강버스 예산, 사실상 불승인… 적자 축소 근거 부족”
- 9동구, AI로 빚은 시각장애인 창작시 점자책 발간
- 10최민정, 시즌 첫 쇼트트랙 월드투어 금1·은2·동1 수확
뉴스
- 1강신철 “한미, 전작권 전환 목표연도 공감대”
- 2김지용 “‘국무회의 배석’ 국민적 우려, 행안부와 협의 때 말했다”
- 3윤호중 “한강버스 예산, 사실상 불승인… 적자 축소 근거 부족”
- 4여야, ‘오세훈 무죄’ 공방… 여 “엉망진창 판결” 야 “대통령 재판부터”
- 5민형배 “특별법 제정 이후 답보, 달빛철도 조속 추진” 건의
- 6광주교통공사 임추위 또 논란… 의회 몫 3명 옛 도의회 출신
- 7전남광주선관위, 6·3지방선거 불법 혐의 38명 고발 조치
- 8목포해경, 마약 밀수·유통 越국적 9명 검거
- 9신정훈 의원, ‘반도체 용수’ 동복댐 증축에 수몰 피해보상 촉구
- 1060~70년대 한국 경음악, 현대적 음감으로 재해석
시군별뉴스
- 1‘정치혁명’ 성공한 세르비아 학생운동, 정부 구성·기조 불투명
- 219년 네타냐후, 재집권 심판대… 野과반 무산시 재선거 촉각
- 3“트럼프, 유엔총장에 헝가리 오르반 지지”… 유럽 “웃기는 소리”
- 4보성군, 새마을금고 협의회 고향사랑기부제 교차기부로 지역 상생 실천
- 5‘큰별쌤’ 최태성, 광주 서구에 강연료 전액 기부
- 6광산구 ‘건강한 반도체 도시’ 선제 대응
- 7담양군, 크리스마스의 설렘 담은 ‘제8회 산타축제’ 12월 개최
- 8동구, 구도심의 변신, 청소년 음악의 꿈을 채우다
- 9광양시, 해비치로 달빛해변에 포토존 설치
- 10‘우리들의 발라드2’, 4주 연속 2049 시청률 동시간대 1위
오피니언
Copyright © 2019 대한일보. All Rights Reserverd.